TV boxes baratas que vienen envenenadas: cómo saber si la tuya está limpia
Dos investigadores chilenos analizaron un equipo comprado en una feria de Santiago y descubrieron que el firmware traía código malicioso de fábrica. Adentro de tu red Wi-Fi puede haber un dispositivo trabajando para un atacante sin que lo sepas.
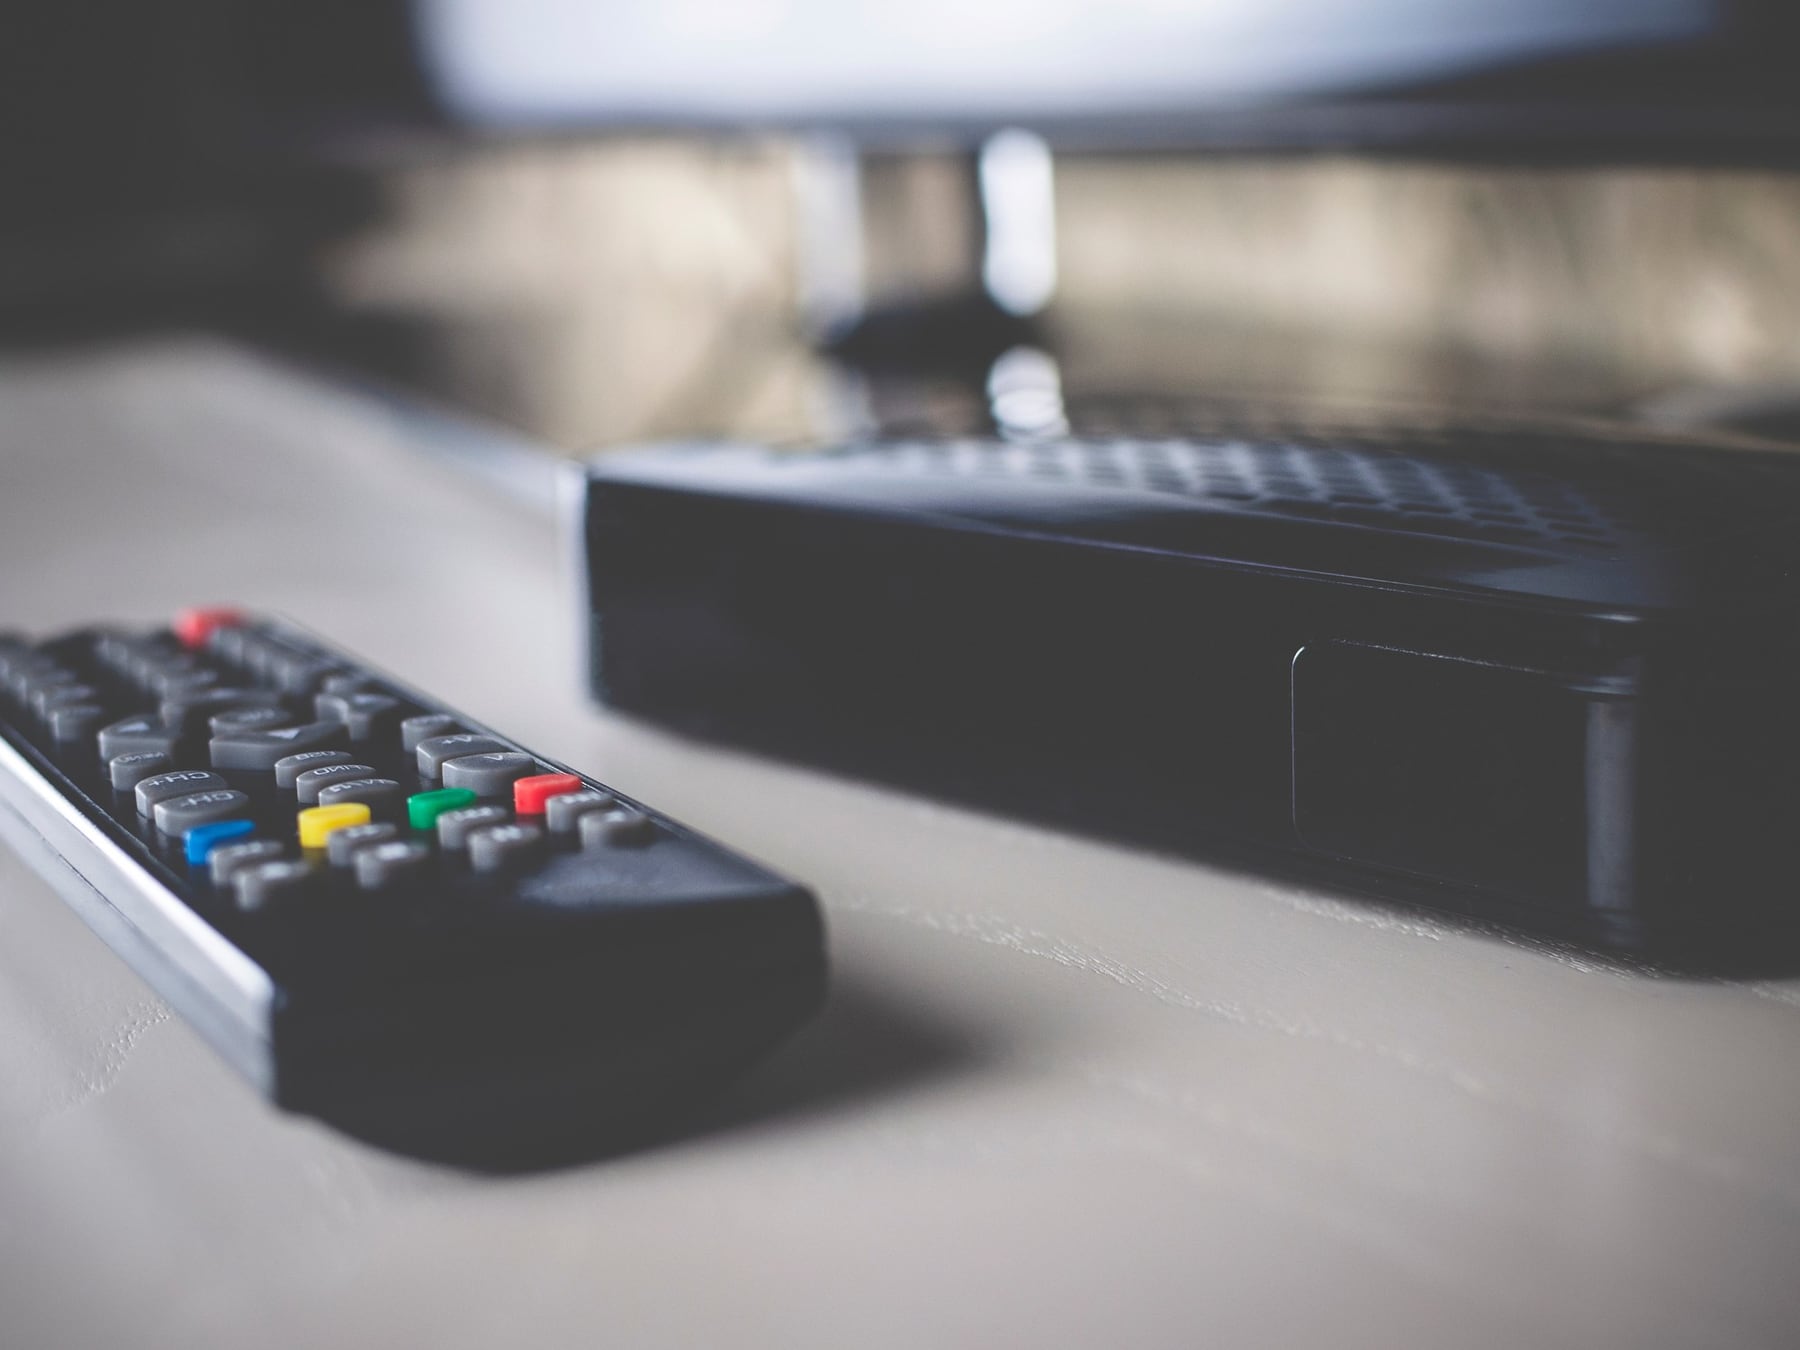
Te compró una TV box barata para ver fútbol o series sin pagar suscripción y pensaste que el único riesgo era que se trabara. Error. Hay equipos que llegan a tu casa ya comprometidos desde origen, con código malicioso instalado en lo más profundo de su software.
Anthony De La Paz, especialista en seguridad ofensiva, y Patricio Moraga Abarca, consultor senior en ciberseguridad, compraron uno de estos aparatos en una feria de Santiago de Chile y lo desarmaron pieza por pieza. El hallazgo lo presentaron en Ekoparty 22, la conferencia de seguridad informática que se hizo en Buenos Aires.
Qué encontraron adentro
- El equipo se comunicaba solito con un servidor de comando y control ya identificado como peligroso.
- El código malicioso estaba en el firmware, la capa que hace que el aparato arranque, antes del sistema operativo que ves en pantalla.
- Restaurar de fábrica no servía de nada: el problema estaba más abajo, donde el botón de reset no llega.
Para graficarlo: imaginá que el firmware es el motor del auto y el sistema operativo es la carrocería. Si el motor viene sabotado de fábrica, podés cambiar la pintura todas las veces que quieras: el problema sigue ahí.
“Tener uno de estos equipos en casa es como tener a un atacante conectado directamente a tu Wi-Fi.”Anthony De La Paz y Patricio Moraga Abarca
Lo que pueden hacer con tu conexión es, como mínimo, preocupante. Los investigadores reprodujeron el servidor malicioso en un laboratorio, redirigieron el tráfico del equipo hacia una red propia y le dieron órdenes en el acto. El aparato se transformaba en proxy: hacía pasar actividad de terceros por tu Wi-Fi, de modo que tu dirección IP quedaba asociada a esas operaciones. Si alguien comete un fraude desde ahí, la huella que queda es la tuya.
También puede entrar a una botnet, que es como una tropa de dispositivos zombie coordinados a distancia para atacar sitios o mandar spam en simultáneo. Y hay un segundo frente: si cargás contraseñas o datos de tarjeta dentro del dispositivo, el sistema bajo control ajeno puede capturarlos en el camino.
Cómo cuidarte sin volverte paranoico
- Comprá equipos de marcas conocidas en canales oficiales, aunque cuesten el doble.
- Si ya tenés una TV box barata, revisá con quién se conecta: aplicaciones como Fing te listan los aparatos en tu red y qué hacen.
- Separá estos equipos en una red Wi-Fi distinta de la que usás para home banking o trabajo.
En Argentina estas cajas se consiguen en Mercado Libre y locales de informática desde 27.000 hasta 66.000 pesos. El precio bajo es justo la señal de alerta: si cuesta una fracción de un equipo de marca, algo están recortando.
Si te sirve, probá separar la red y auditar qué habla con internet desde tu casa. A veces el atacante no está afuera: está detrás del televisor.
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
Asobi lleva el streaming de PlayStation Plus a Linux y Steam Deck sin consola