Te pueden hackear hasta la heladera del super: cómo pasó en 350 locales de Francia
Un ataque remoto a los controladores de refrigeración de Danfoss arruinó mercadería y provocó incendios. Qué vulnerabilidad explotaron y por qué también puede pasarte a vos.
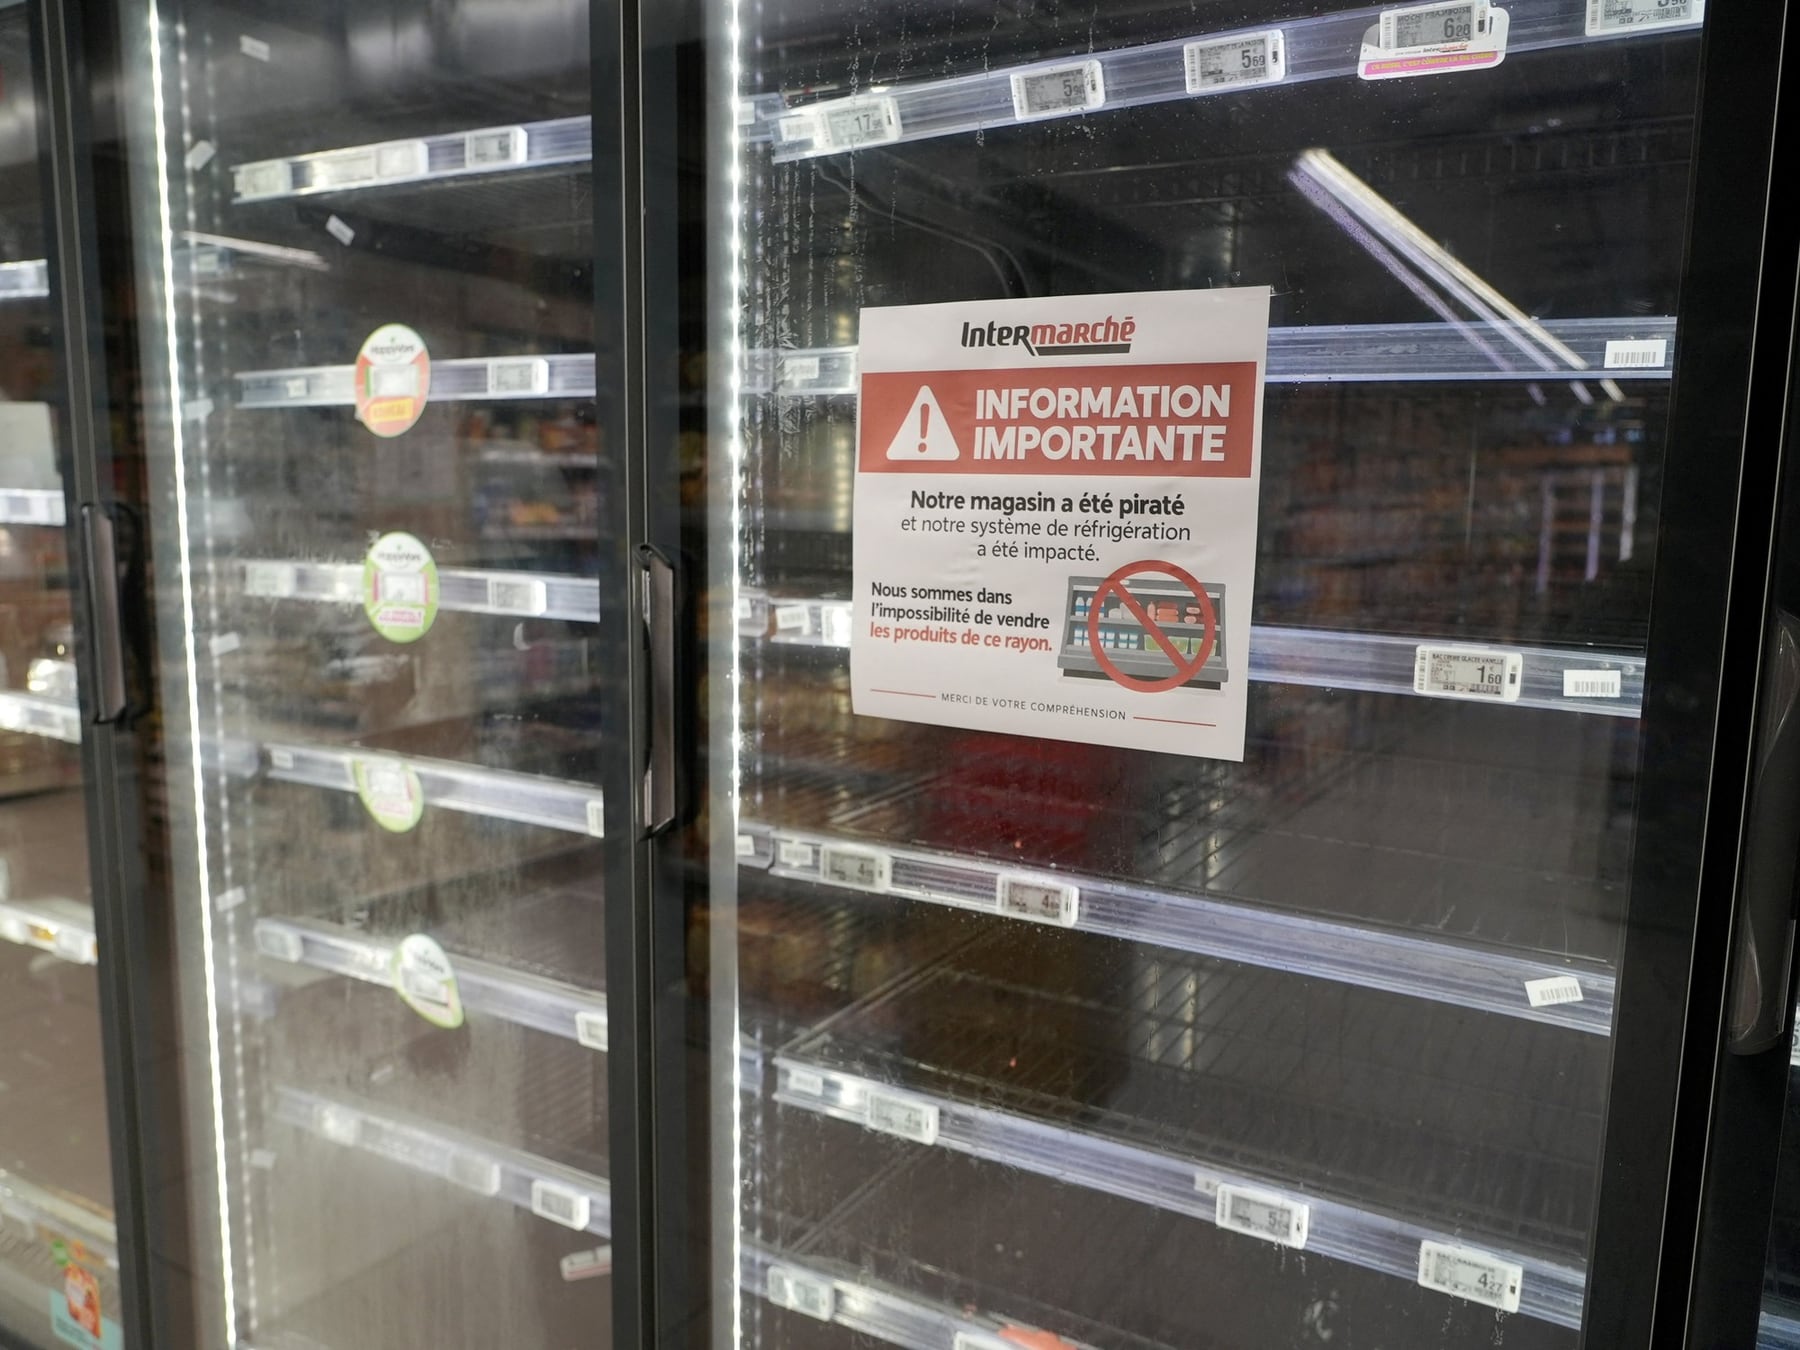
¿Te imaginas llegar al supermercado y encontrar la carne podrida, los lácteos calientes y un incendio donde antes había una cámara frigorífica? Eso fue lo que pasó en Francia, en al menos 350 locales, después de que un grupo de atacantes se metiera en los sistemas que controlan las heladeras y cámaras de frío. Sí, las heladeras modernas. No, no fue magia: fue un hackeo con todas las letras.
Cómo se entra a una heladera por internet
Las heladeras y cámaras de los supermercados actuales no son simples electrodomésticos. Llevan una pequeña computadora adentro que regula temperatura, compresores y ciclos de descongelado. Esa compu se conecta a una consola central, así una cadena con decenas de sucursales puede controlar todo a distancia sin mandar un técnico a cada local. Cómodo, sí. Pero también es una puerta abierta si nadie la cierra con llave.
Los equipos comprometidos son de Danfoss, una firma danesa especializada en refrigeración industrial. La propia empresa admitió que varios controladores afectados corrían firmware sin soporte ni actualizaciones. Para dimensionar el problema: con la herramienta Shodan se detectaron unas 4.500 interfaces de Danfoss visibles desde internet al momento del ataque. No todas eran vulnerables, pero estaban ahí, a la vista de cualquiera.
Encontrar un equipo expuesto no es lo mismo que controlarlo, aclara el especialista en ciberinteligencia Braian Arroyo. "Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla". Para entrar, hacen falta credenciales filtradas, una configuración floja o una vulnerabilidad concreta. "En ocasiones, esos problemas permiten acceder incluso sin conocer la contraseña", apunta.
Qué se rompió adentro del sistema
Una de las hipótesis más firmes apunta al modelo Danfoss AK-SM 800A. El equipo Team82, de la firma de seguridad Claroty, había encontrado fallas en ese controlador que permitían saltar la autenticación y ejecutar comandos a distancia. Danfoss publicó parches, pero las autoridades francesas todavía no confirmaron si ése fue exactamente el vector usado en este ataque.
Una vez adentro, el atacante puede subir la temperatura, cambiar los ciclos de descongelado o apagar las alarmas. Los reportes del incidente indican que la temperatura fue subiendo de a poco hasta superar los 50 grados en algunos equipos. El lado visible: mercadería fresca y congelada arruinada. El lado grave: varios focos de incendio derivados del mal funcionamiento de los sistemas.
Tres medidas que cortan el problema de raíz
- Actualizar el firmware de los controladores apenas el fabricante publique un parche; dejar equipos sin soporte es dejar la puerta sin llave.
- Esconder las interfaces de gestión detrás de una VPN o una red segmentada, para que no aparezcan en Shodan ni en cualquier buscador de dispositivos.
- Cambiar las contraseñas por defecto y activar registros de actividad que permitan detectar accesos extraños antes de que sea tarde.
El caso francés es extremo, pero el riesgo es general. Cualquier empresa con equipos industriales conectados -desde una heladera de super hasta un ascensor o un sistema de climatización- puede quedar expuesta si no actualiza y no segmenta sus redes. La diferencia entre un susto y un desastre está en esos dos verbos: actualizar y segmentar. Si te sirve, probalo.
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
SpaceX pondrá en órbita centros de cómputo con chips de Nvidia a partir de 2027
DeepSeek, la IA que fascina y preocupa, ¿estamos ante un “caballo de Troya”?
Robot Cuadrúpedo Chino Rompe Récord Guinness en Carrera de 100 Metros